WordPressブログを開いたときに「保護されていない通信」と表示されたり、URLがhttp://のままだったりすると、「SSL設定に失敗したのでは」と不安になりますよね。
SSL化では、証明書を有効にするだけでなく、HTTPSでページを開けること、HTTPからHTTPSへ転送すること、WordPress内のURLをそろえることまで確認する必要があります。
Blue Garage Worksでも開設直後に警告表示を経験しました。この記事では、そのときの確認ポイントも交えながら、エックスサーバーでWordPressをHTTPS化する順番と、警告が消えないときの直し方を解説します。
この記事の結論
- SSL/TLSは、ブラウザとサーバーの間で送受信する情報を暗号化する仕組みです。
- 証明書を設定しただけでは、HTTPからHTTPSへ自動転送されるとは限りません。
- エックスサーバーでは、ドメイン設定の「HTTPS転送」を使う方法が分かりやすいです。
- WordPressのURL変更は、HTTPSで正常に表示できることを確認してから行います。
- 一部だけ警告が残る場合は、画像・CSS・JavaScriptなどの混在コンテンツを確認します。
SSL・TLSとHTTPSの違い
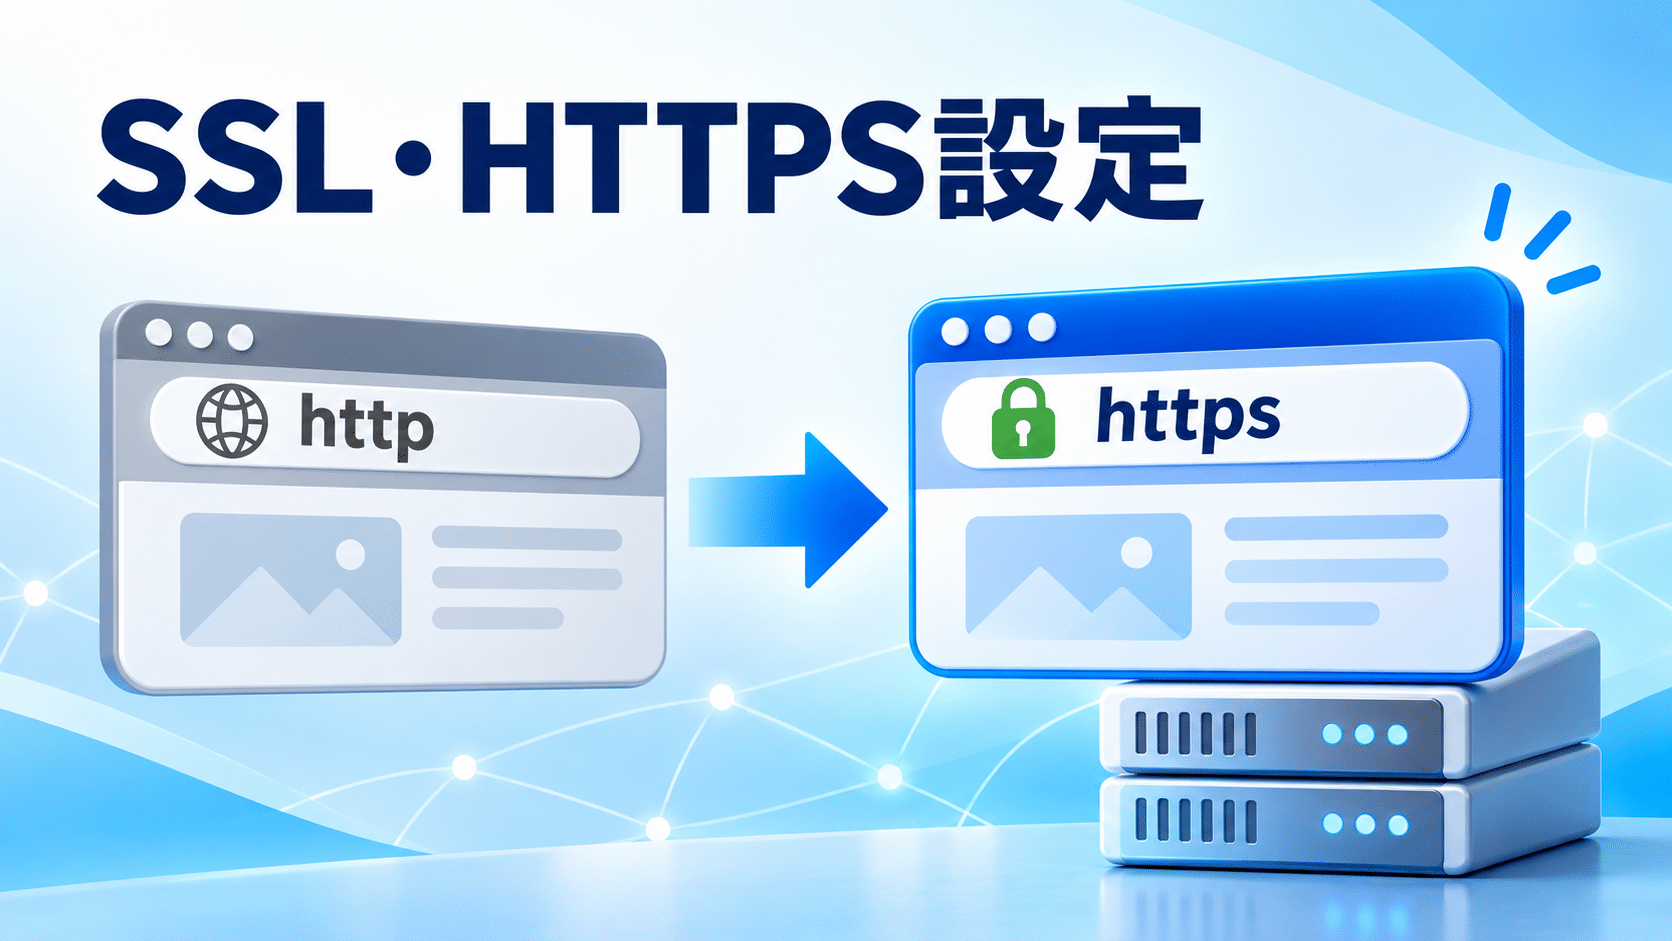
SSLは、Webサイトと閲覧者のブラウザの間で通信内容を暗号化する仕組みとして広く使われてきた名称です。現在は後継のTLSが使われていますが、レンタルサーバーや一般向けの解説では、TLSを含めて「SSL」や「SSL化」と呼ぶことがあります。
HTTPSは、このSSL/TLSによる暗号化を利用してWebページを表示する通信方式です。URLの先頭がhttps://になり、送信フォームの内容やログイン情報などが、通信途中で盗み見られたり改ざんされたりする危険を減らします。
| 比較する項目 | HTTP | HTTPS |
|---|---|---|
| URLの先頭 | http:// | https:// |
| 通信の暗号化 | なし | あり |
| 保護できる主なもの | 通信経路を保護できない | 閲覧・入力内容の盗み見や改ざんの危険を減らす |
| ブラウザの表示 | 警告が出る場合がある | 正常ならサイト情報アイコンなどから接続状態を確認できる |
| WordPressでの扱い | HTTPSへ移行する | サイト全体で統一する |
HTTPSだからサイトの内容まで安全とは限りません。 HTTPSが保護するのは主に通信経路です。偽サイト、マルウェア、誤情報、弱いパスワードなどを防ぐ仕組みではないため、HTTPS表示だけでサイト全体の信頼性を判断しないことも大切です。
「SSL証明書を設定しただけ」では不十分な理由
SSL化は、一つの設定だけで完了するとは限りません。少なくとも、次の4項目を分けて確認します。
| 確認項目 | 役割 | 不十分な場合に起こること |
|---|---|---|
| SSL証明書 | HTTPS通信を使えるようにする | HTTPSで開けない、証明書エラーが出る |
| HTTPS転送 | HTTPへのアクセスをHTTPSへ送る | HTTP版とHTTPS版の両方にアクセスできる |
| WordPressのURL | 管理画面と公開サイトの基準URLをHTTPSにする | リンクや画像がHTTPのままになる場合がある |
| 混在コンテンツの解消 | 画像やスクリプトもHTTPSで読み込む | 一部のページで警告が残る |
エックスサーバーの公式案内でも、SSL設定を追加しただけではHTTPSへの転送は行われないと説明されています。証明書の設定後に、転送とWordPress側のURLを確認しましょう。
エックスサーバーでWordPressをSSL化する手順
ここでは、すでにWordPressを運営している場合の基本的な順番を説明します。WordPressクイックスタートなどで開設時からHTTPS化されているサイトは、同じ設定を重ねる必要はありません。まず現在の状態を確認してください。
1.作業前にバックアップを取る
設定変更前に、WordPressのファイルとデータベースをバックアップします。SSL化ではサイトURLや転送設定を変更するため、入力を間違えると公開画面や管理画面へアクセスできなくなることがあります。
2.SSLが設定され、HTTPSで開けることを確認する
エックスサーバーのサーバーパネルで対象ドメインのSSL設定を確認し、ブラウザでhttps://あなたのドメイン/を直接開きます。公開ページが正常に表示されるまでは、WordPressのサイトURLを変更しないでください。
SSLを追加した直後は、サーバーへ反映されるまで時間がかかる場合があります。証明書エラーや接続エラーが出るときは、少し待ってから再確認します。
3.HTTPからHTTPSへの転送を有効にする
サーバーパネルの「ドメイン設定」から対象ドメインを選び、「HTTPS転送」の項目で「HTTPSに転送する」を有効にします。設定後、http://あなたのドメイン/へアクセスし、同じページのhttps://へ移動するか確認します。
トップページだけでなく、記事ページのHTTP URLも同じ記事のHTTPS URLへ移動することが重要です。すべてをトップページへ送る設定は、読者にも検索エンジンにも分かりにくくなります。
4.WordPressの2つのURLをHTTPSに変更する
HTTPSで正常に表示できることを確認したら、WordPress管理画面の「設定」→「一般」を開き、次の2項目をhttps://へ変更します。
- WordPress アドレス(URL)
- サイトアドレス(URL)
通常は両方を同じHTTPS URLにし、末尾にスラッシュを付けません。設定を保存するとログインし直しになることがあります。
変更順に注意してください。 HTTPSで開けない状態のままWordPressアドレスを変更したり、ドメイン名やサブディレクトリを誤入力したりすると、管理画面に入れなくなる場合があります。不安な場合は、バックアップを取ったうえでサーバー会社の手順に沿って進めましょう。
5.記事内のHTTP URLを確認する
WordPressの基本URLを変えても、過去の記事へ手動で貼った画像、内部リンク、広告、計測タグ、ウィジェットなどにhttp://が残ることがあります。ページのソースやブラウザの開発者ツールで確認し、HTTPS対応済みのURLへ修正します。
データベース内のURLを一括置換する場合は、文字列を単純に置き換えるだけではシリアライズデータを壊す可能性があります。対応したツールを使い、必ず事前にデータベースのバックアップを取ってください。
6.公開状態をチェックする
SSL化後のチェックリスト
- HTTPSのトップページと記事ページが正常に開く
- HTTPの各URLが対応するHTTPS URLへ転送される
- WordPressアドレスとサイトアドレスがHTTPSになっている
- 画像、CSS、JavaScriptがHTTPで読み込まれていない
- 管理画面へログインでき、記事を編集できる
- スマートフォンや別ブラウザでも表示を確認する
- サイトマップ内のURLがHTTPSになっている
サイトマップの確認方法は、WordPressのXMLサイトマップを確認・送信する手順で詳しく解説しています。
HTTPS転送を.htaccessで設定する場合
サーバーパネルのHTTPS転送を使えない場合は、エックスサーバー公式が案内する次の記述を.htaccessへ追加する方法があります。
RewriteEngine On
RewriteCond %{HTTPS} !on
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [R=301,L].htaccessを編集する前に、現在のファイルを保存しておきます。既存のWordPress用記述を削除せず、サーバー公式の指定位置へ追加してください。記述ミスや転送設定の重複は、500エラーやリダイレクトループの原因になります。
サーバーパネルの「HTTPS転送」で正常に転送できている場合、同じ目的の記述を重ねて追加する必要はありません。管理しやすい方法を一つ選びましょう。
「保護されていない通信」が消えない主な原因
| 症状 | 考えられる原因 | 確認すること |
|---|---|---|
| HTTPSで開けない | 証明書が未設定、反映待ち、対象ドメインの違い | サーバーパネルのSSL設定とドメインを確認する |
| HTTPのまま表示される | HTTPS転送が未設定 | HTTP URLを直接開いて転送を確認する |
| 一部のページだけ警告が出る | 混在コンテンツ | 画像・CSS・JavaScript・広告のHTTP URLを探す |
| 自分の端末だけ表示が違う | ブラウザやキャッシュの影響 | キャッシュ削除、シークレットウィンドウ、別端末で確認する |
| 何度も転送されて開けない | 転送設定の重複や条件の衝突 | サーバー設定、プラグイン、.htaccessを確認する |
| 管理画面に入れない | WordPressアドレスの入力ミス | サーバー側からURL設定を復旧する |
混在コンテンツとは
混在コンテンツは、HTTPSで開いたページの中に、HTTPの画像・CSS・JavaScriptなどが含まれている状態です。ページ本体がHTTPSでも、読み込む部品がHTTPなら、ブラウザが警告を表示したり、その部品をブロックしたりする場合があります。
Chromeなどのブラウザで該当ページを開き、開発者ツールの「Console」や「Security」を見ると、HTTPで読み込まれているURLを見つけやすくなります。外部サービスがHTTPSに対応していない場合は、その埋め込みを外すことも検討します。
鍵マークだけで判断しない
以前のChromeでは、HTTPS接続を示す鍵マークが目立つ場所に表示されていました。現在はサイト情報を開くための別のアイコンへ変更されるなど、ブラウザによって表示が異なります。
そのため、「鍵マークが見当たらない=SSL化できていない」とは限りません。URLがHTTPSであること、サイト情報で接続が保護されていること、HTTPから正しく転送されることを組み合わせて確認します。
Blue Garage Worksで実際に確認したこと
Blue Garage Worksでは、開設直後にブラウザで「保護されていない通信」と表示されたことがありました。当時はSSL Labsでも確認し、証明書の評価がAであることや、WordPressとサーバーの設定、ブラウザのキャッシュを見直しました。
2026年11月5日時点では、このSSL解説記事のHTTP URLへアクセスすると、同じ記事のHTTPS URLへ転送されることを確認しています。現在のBlue Garage Worksで、SSL設定を最初からやり直す必要はありません。
ただし、SSL Labsの評価が高くても、すべての記事に混在コンテンツがないことまでは証明できません。証明書やサーバー設定の評価と、各ページ内のURL確認は分けて考える必要があります。
SSL化後にSearch Consoleで確認すること
HTTPからHTTPSへの移行は、検索エンジンから見るとURLの変更です。Googleは、サーバー側の恒久的なリダイレクトを使い、転送の連鎖を避けることを案内しています。転送後はSearch Consoleで状態を確認しましょう。
- 主要ページのURL検査で、HTTPS URLが登録可能か確認する
- canonical URLがHTTPSを指しているか確認する
- HTTPSのURLを含むXMLサイトマップを送信する
- クロールエラーやインデックス状況をしばらく確認する
- アクセス解析や広告サービスの登録URLも必要に応じて見直す
Search Consoleをまだ設定していない場合は、Google Search Consoleの登録・所有権確認の手順を参考にしてください。WordPress開設直後に確認したい項目は、WordPress開設後にやる初期設定にまとめています。
WordPressのSSL化についてよくある質問
URLがhttpsならSSL化は完了していますか?
HTTPSで正常に表示できることに加え、HTTPから同じページへ転送されること、証明書エラーがないこと、混在コンテンツがないことまで確認しましょう。URLの文字だけでは判断できません。
エックスサーバーの無料独自SSLで足りますか?
一般的な個人ブログで通信をHTTPS化する目的なら、無料独自SSLが基本的な選択肢になります。有料証明書は認証方法やサポートなどが異なりますが、「有料だから暗号化が単純に強い」とは限りません。
HTTPSにすれば検索順位は必ず上がりますか?
必ず上がるとはいえません。HTTPSはGoogleが推奨する基本的な安全対策ですが、検索順位は記事の有用性、検索意図との一致、サイト構造など多くの要素で決まります。HTTPS化は、順位上昇だけを目的にするのではなく、読者の通信を守るために行います。
SSL化プラグインだけで対応できますか?
プラグインだけでSSL証明書そのものを発行できるとは限りません。まずサーバーでSSLを利用できる状態にし、その後に転送やWordPress内のURLを整えます。プラグインを使う場合も、どの設定を代行しているのか確認してください。
設定後の警告は待てば消えますか?
証明書の反映待ちやブラウザキャッシュが原因なら、時間経過や再読み込みで正常になる場合があります。一方、混在コンテンツやWordPressのURL間違いは自然には直りません。時間を置いても変わらない場合は、原因を切り分けましょう。
まとめ:証明書・転送・WordPress URLを順番に確認する
WordPressのSSL化では、SSL証明書を設定して終わりではありません。HTTPSでページが開くことを確認し、HTTPからHTTPSへの転送を有効にしてから、WordPressの2つのURLを変更します。
警告が残るときは、画像やスクリプトの混在コンテンツ、キャッシュ、転送設定の重複を確認します。作業前のバックアップと、変更後に記事ページまで開いて確認することが、トラブルを避ける近道です。